Contrôle des en-têtes HTTP dans le navigateur pour les développeurs et les testeurs
HeaderProxy - Règles d'en-tête HTTP, de headerproxy.com, est une extension Chrome qui donne aux développeurs web et aux chercheurs en sécurité un contrôle précis sur les en-têtes HTTP pendant le développement. Elle intercepte et modifie les en-têtes de requête et de réponse à la volée afin que les équipes puissent simuler des environnements de navigateur, contourner CORS, tester les en-têtes de sécurité et déboguer les API sans changer le code du serveur. L'application utilise une gestion basée sur des règles et prend en charge la portée par caractères génériques et expressions régulières, ce qui la rend adaptée aux développeurs, ingénieurs QA et professionnels de la sécurité qui préfèrent un flux de travail de proxy dans le navigateur.
Quelles tâches de développement HeaderProxy simplifie-t-il ?
HeaderProxy agit comme un proxy local à l'intérieur du navigateur et prend en charge à la fois les modifications des en-têtes de requête sortante et de réponse entrante, ce qui le rend pratique pour des tâches telles que les contournements CORS, le débogage d'API et les tests d'en-têtes de sécurité. Son support dual requête/réponse permet aux développeurs de simuler différents environnements clients et d'observer le comportement du serveur sans modifier le code du serveur, de sorte que les itérations de débogage courantes restent à l'intérieur de l'environnement de développement.
Comment se comporte-t-il lors de sessions de débogage actives ?
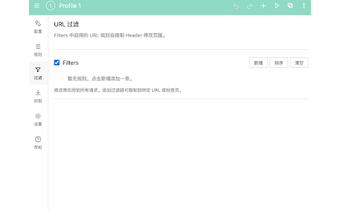
L'extension présente une interface légère conçue pour des sessions de débogage rapides et utilise un modèle local-prioritaire qui applique des règles au sein de la couche réseau du navigateur. Parce que les règles s'exécutent dans le navigateur plutôt que de router le trafic via un service externe, HeaderProxy prend en charge des flux de travail courts et itératifs avec un minimum de déplacements externes, ce qui convient aux tests ad hoc et aux expériences rapides sur les en-têtes lors du développement de pages.
Quelle est la flexibilité et la précision de son système de règles ?
La gestion des règles se concentre sur la précision et le contrôle. L'application offre :
- correspondance d'URL par caractère générique et expression régulière pour un ciblage précis,
- définition par méthode HTTP (GET, POST, etc.),
- commutateurs par règle pour activer ou désactiver des règles sans suppression,
- import/export de configurations de règles au format JSON pour réutilisation.
Cette combinaison prend en charge des correspondances complexes et des configurations de tests répétables pour des scénarios scriptés et des exécutions QA.
Qui intègre HeaderProxy dans son ensemble d'outils et où cela s'inscrit-il ?
HeaderProxy cible les développeurs web, les ingénieurs QA et les professionnels de la sécurité qui travaillent dans des navigateurs de bureau basés sur Chromium. Il est disponible pour Chrome et d'autres navigateurs Chromium tels que Edge, Brave et Opera, de sorte que les équipes qui se standardisent sur cette famille peuvent l'ajouter aux flux de travail du navigateur. L'extension garde les configurations locales au profil du navigateur, s'alignant avec les développeurs qui préfèrent les outils dans le navigateur plutôt que les proxies au niveau du système.
Meilleur pour le débogage centré sur le navigateur, pas pour la capture de paquets au niveau système
HeaderProxy est un choix pratique pour les développeurs et les testeurs qui privilégient les tests d'en-tête rapides, contenus dans le navigateur, et la gestion locale des règles. Il échange la profondeur des suites de proxy complètes et à l'échelle du système pour un flux de travail compact dans le navigateur ; les équipes qui nécessitent une capture au niveau des paquets, un routage à l'échelle du réseau ou une analyse hors bande devraient l'associer à un outil ou un appareil proxy dédié.